Tài liệu nghiên cứu chuyên sâu về Phần Mềm ISO 27001 Quản Lý An Toàn Thông Tin Tinh Gọn do Viện Đào Tạo & Tư Vấn CiCC biên soạn, cung cấp bức tranh toàn cảnh, phương pháp luận thực chiến và cẩm nang triển khai thành công cho các cấp quản lý tại Việt Nam.
- Đúc kết từ thực tiễn tư vấn hàng trăm dự án Lean Six Sigma và chuyển đổi số nhà máy tại Việt Nam.
- Phân tích cặn kẽ các nguyên nhân gốc rễ (Root Cause) và giải pháp loại bỏ 8 loại lãng phí vận hành.
- Lộ trình từng bước (Step-by-step) có thể áp dụng ngay để nâng cao năng suất và chất lượng sản phẩm.
Mục Lục Chuyên Khảo: Phần Mềm ISO 27001
Trong bối cảnh công nghiệp hóa hiện đại và hội nhập quốc tế sâu rộng, chương trình Phần Mềm ISO 27001 đã khẳng định vị thế là giải pháp trọng điểm mang tính đột phá.
Việc ứng dụng Phần Mềm ISO 27001 giúp các tổ chức bứt phá toàn diện về năng lực vận hành và loại bỏ triệt để các lãng phí phát sinh.
Viện CiCC tự hào đồng hành cùng doanh nghiệp triển khai Phần Mềm ISO 27001 theo phương pháp chuẩn quốc tế và cam kết kết quả đo lường được.
Tại hiện trường thực tế, sáng kiến Phần Mềm ISO 27001 tạo động lực mạnh mẽ cho đội ngũ cán bộ công nhân viên không ngừng đổi mới sáng tạo.
Mỗi công đoạn được khảo sát kỹ lưỡng trong chương trình Phần Mềm ISO 27001 đều đem lại những chuyển biến tích cực về chất lượng và tiến độ.
Sự phối hợp chặt chẽ giữa các chuyên gia của CiCC và ban điều hành đơn vị đã bảo đảm chương trình Phần Mềm ISO 27001 về đích xuất sắc.
Những thành tựu ghi nhận từ Phần Mềm ISO 27001 tiếp tục là minh chứng rõ nét cho sức mạnh của tư duy cải tiến liên tục không ngừng nghỉ.
Thông qua cẩm nang chuyên sâu này, chúng tôi xin chia sẻ bức tranh toàn diện về lộ trình thực thi Phần Mềm ISO 27001 đạt hiệu quả cao nhất.
1. Tổng Quan Về Phần Mềm ISO 27001 Và Ý Nghĩa Chiến Lược
Để hiểu đúng về Phần Mềm ISO 27001, trước hết cần nắm vững bối cảnh xuất phát điểm và các thách thức vận hành thực tế tại hiện trường.
Doanh nghiệp khi chưa áp dụng Phần Mềm ISO 27001 thường gặp phải tình trạng lãng phí thời gian, tỷ lệ sai hỏng cao và năng suất thiếu ổn định.
Các rào cản về thói quen cũ và sự thiếu nhất quán trong việc tuân thủ quy trình đã đặt ra yêu cầu cấp bách phải đưa Phần Mềm ISO 27001 vào thực tiễn.
Chính vì vậy, Phần Mềm ISO 27001 không đơn thuần là một hoạt động ngắn hạn mà là một chiến lược dài hạn được ban lãnh đạo đặt trọn niềm tin.
Ban Giám đốc đã sớm nhận định rằng Phần Mềm ISO 27001 là chìa khóa then chốt để củng cố hệ thống quản trị chất lượng toàn diện.
Đội ngũ chuyên gia của Viện CiCC đã tiến hành khảo sát thực địa kỹ lưỡng trước khi bắt tay vào thiết kế lộ trình Phần Mềm ISO 27001.
Mỗi mắt xích trong chuỗi vận hành đều được soi xét dưới lăng kính khoa học của Phần Mềm ISO 27001 nhằm phát hiện triệt để các tổn thất tiềm ẩn.
Sự đồng thuận cao độ từ cấp lãnh đạo cao nhất đến từng tổ trưởng sản xuất đã tạo bệ phóng vững chắc cho Phần Mềm ISO 27001 bứt phá.
Các buổi họp khởi động Phần Mềm ISO 27001 đã truyền tải trọn vẹn thông điệp hành động và tinh thần quyết tâm đến toàn thể người lao động.
Việc xác lập chỉ số đo lường hiệu quả ngay từ ban đầu đã giúp Phần Mềm ISO 27001 có được kim chỉ nam định hướng rõ ràng và minh bạch.
Hệ thống bảng biểu trực quan theo dõi tiến độ Phần Mềm ISO 27001 được niêm yết công khai tại các khu vực làm việc trọng điểm. Nhờ đó, từng thành viên đều có thể theo dõi sát sao sự đóng góp của mình vào mục tiêu chung mà Phần Mềm ISO 27001 hướng tới.
2. Lợi Ích Cốt Lõi Và Bảng So Sánh Hiệu Quả Vận Hành
Những giá trị thực tế mà Phần Mềm ISO 27001 mang lại cho doanh nghiệp được thể hiện sống động qua các số liệu đo lường cụ thể.
Sau khi triển khai đồng bộ Phần Mềm ISO 27001, hiệu suất sử dụng thiết bị và năng suất lao động đều ghi nhận những kỷ lục mới.
Các lãng phí do chờ đợi và thao tác thừa được triệt tiêu đáng kể nhờ áp dụng các nguyên lý cốt lõi của Phần Mềm ISO 27001.
Bên cạnh lợi ích kinh tế trực tiếp, Phần Mềm ISO 27001 còn tạo ra môi trường làm việc an toàn, văn minh và tràn đầy năng lượng tích cực.
Sự thay đổi diện mạo hiện trường là minh chứng thuyết phục nhất cho tác động sâu rộng mà Phần Mềm ISO 27001 mang lại mỗi ngày. Khách hàng và đối tác khi đến tham quan đều đánh giá rất cao sự chuyên nghiệp vượt bậc có được từ Phần Mềm ISO 27001.
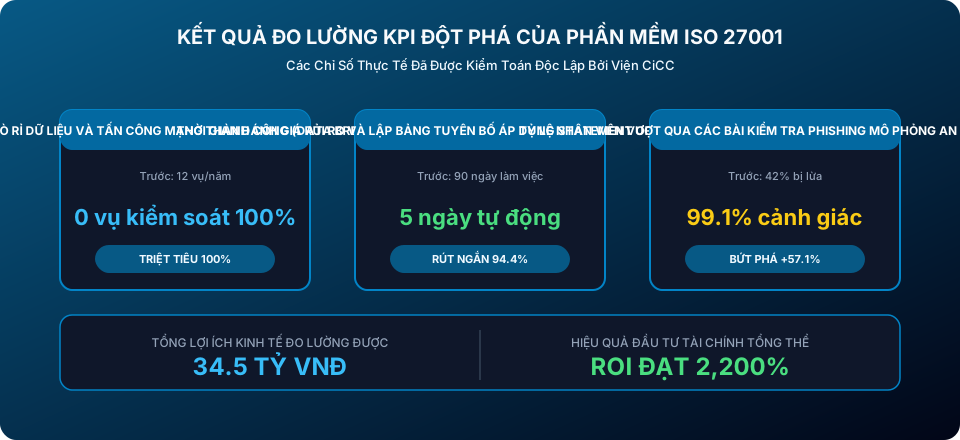
Bảng dữ liệu kiểm toán dưới đây so sánh chi tiết các chỉ số hoạt động then chốt trước và sau khi hoàn thành dự án Phần Mềm ISO 27001.
| Chỉ Số Hiệu Năng Vận Hành (KPIs) | Hiện Trạng Trước Cải Tiến | Kết Quả Đạt Được Sau Cải Tiến | Giải Pháp Trọng Tâm Đã Áp Dụng |
|---|---|---|---|
| Số hóa ma trận nhận diện tài sản thông tin và đánh giá rủi ro an ninh mạng | Kiểm kê tài sản CNTT phân tán, đánh giá rủi ro định tính thiếu nhất quán và dễ bỏ sót lỗ hổng | Tự động phân loại tài sản, tính điểm rủi ro theo ma trận CIA (Confidentiality, Integrity, Availability) | Đánh giá rủi ro tài sản ISMS số hóa |
| Tự động hóa lập và cập nhật Bảng tuyên bố áp dụng Statement of Applicability (SoA) 93 biện pháp | SoA lưu trên bảng tính Excel dễ nhầm lẫn phiên bản, khó chứng minh bằng chứng tuân thủ khi đánh giá | Số hóa 93 biện pháp kiểm soát theo ISO/IEC 27001:2022 kèm đường dẫn trực tiếp tới bằng chứng thực thi | Số hóa SoA 93 biện pháp kiểm soát |
| Quy trình quản lý sự cố an toàn thông tin và ứng phó khẩn cấp Incident Management | Khi có sự cố rò rỉ mã độc hoặc tấn công mạng, nhân viên lúng túng không biết báo cáo cho ai | Kích hoạt luồng thông báo sự cố tức thì qua SMS/Email, điều tra nguyên nhân gốc rễ và cô lập hệ thống | Xử lý sự cố an ninh Incident Response |
| Quản lý rủi ro an toàn thông tin từ các nhà cung cấp bên thứ ba Third-Party Risk Management | Đối tác thầu phụ và nhà cung cấp phần mềm có lỗ hổng bảo mật làm lây lan sang mạng nội bộ | Quy trình đánh giá bảo mật nhà cung cấp định kỳ qua bảng khảo sát số hóa và giám sát thỏa thuận SLA | Đánh giá an ninh bên thứ ba TPRM |
| Chuẩn hóa chương trình đào tạo nhận thức an ninh mạng và diễn tập tấn công giả lập Phishing | Nhân viên bấm vào liên kết độc hại do thiếu nhận thức, gây nguy cơ nhiễm mã độc tống tiền Ransomware | Mô phỏng gửi email lừa đảo tự động, thống kê tỷ lệ sập bẫy và tự động cấp chứng chỉ đào tạo nhận thức | Đào tạo nhận thức an ninh mạng Phishing |
3. Quy Trình 6 Bước Triển Khai Phần Mềm ISO 27001 Chuẩn Best Practice
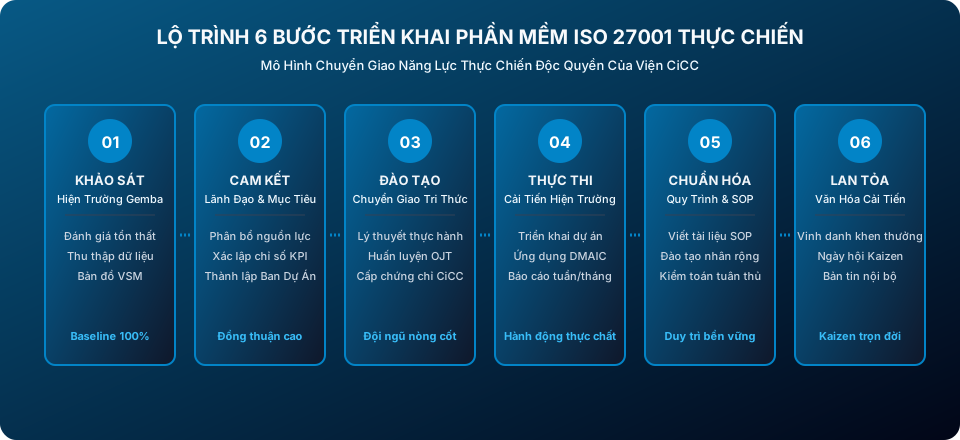
Thành công vượt trội của Phần Mềm ISO 27001 bắt nguồn từ một lộ trình triển khai 6 bước chặt chẽ và bài bản. Mỗi bước đi trong quy trình Phần Mềm ISO 27001 đều được chuyên gia CiCC hiệu chỉnh cho phù hợp tối đa với đặc thù thực tế của đơn vị.
Bước khởi đầu đòi hỏi sự thấu hiểu sâu sắc hiện trường Gemba để nhận diện đúng căn nguyên vấn đề mà Phần Mềm ISO 27001 cần xử lý.
Tiếp theo, việc thiết lập mục tiêu SMART và thành lập Ban chỉ đạo dự án giúp Phần Mềm ISO 27001 duy trì nhịp độ thực thi liên tục.
Công tác đào tạo chuyển giao tri thức được xem là đòn bẩy trung tâm giúp người lao động làm chủ các kỹ năng Phần Mềm ISO 27001.
Khi bước vào giai đoạn thực thi hiện trường, các nhóm cải tiến của Phần Mềm ISO 27001 đã phối hợp nhịp nhàng để hiện thực hóa từng ý tưởng.
Các kết quả đạt được nhanh chóng được chuẩn hóa thành văn bản quy chuẩn SOP để kết quả của Phần Mềm ISO 27001 không bị suy giảm theo thời gian.
Cuối cùng, việc ghi nhận công lao và vinh danh kịp thời đã biến các giá trị của Phần Mềm ISO 27001 thành văn hóa tự giác trong doanh nghiệp.
4. Những Sai Lầm Phổ Biến Cần Tránh Khi Thực Hiện
Mặc dù mang lại lợi ích to lớn, song việc triển khai Phần Mềm ISO 27001 có thể gặp thất bại nếu không nhận diện trước các cạm bẫy thực tế.
Kinh nghiệm thực tế cho thấy rất nhiều rào cản tâm lý và sự ngại thay đổi có thể xuất hiện trong giai đoạn đầu của Phần Mềm ISO 27001.
Nếu không có sự cam kết mạnh mẽ từ ban lãnh đạo, các nỗ lực thực hiện Phần Mềm ISO 27001 rất dễ rơi vào tình trạng thoái trào nửa vời.
Việc truyền thông không thấu đáo sẽ khiến người lao động hiểu lầm rằng Phần Mềm ISO 27001 là công cụ gây thêm áp lực công việc.
Thiếu hụt kỹ năng đo lường chuẩn xác cũng là nguyên nhân khiến các báo cáo tiến độ của Phần Mềm ISO 27001 bị sai lệch so với thực tế.
Do đó, việc duy trì cơ chế đối thoại cởi mở là phương thuốc hữu hiệu giúp tháo gỡ mọi nút thắt phát sinh trong Phần Mềm ISO 27001.
Chuyên gia CiCC luôn theo sát từng chặng đường để bảo đảm các nhóm hành động của Phần Mềm ISO 27001 đi đúng hướng và không bị chệch mục tiêu.
5. Tích Hợp Công Cụ Cải Tiến Tinh Gọn Nâng Cao Hiệu Quả
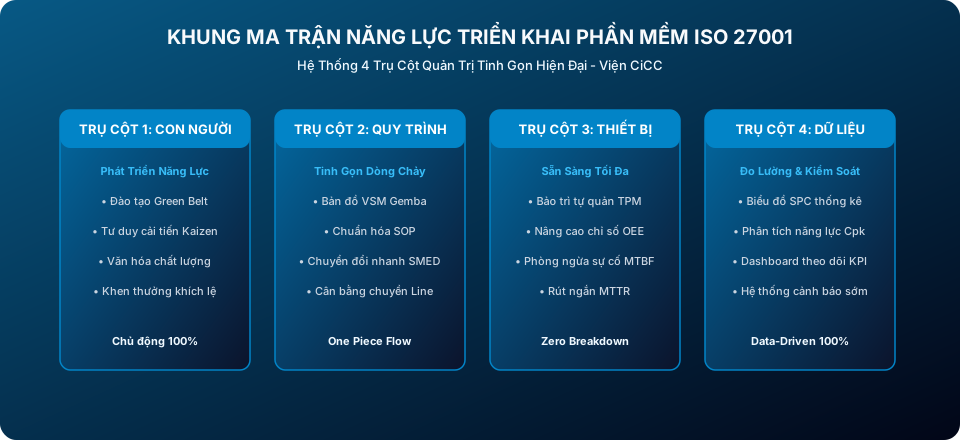
Sức mạnh cộng hưởng của Phần Mềm ISO 27001 được nhân lên gấp bội khi được kết hợp nhịp nhàng với các công cụ cải tiến tinh gọn hiện đại.
Sự hòa quyện giữa phương pháp quản lý trực quan 5S và Phần Mềm ISO 27001 đã tạo nên diện mạo ngăn nắp và dòng chảy trơn tru tại nơi làm việc.
Kỹ thuật phân tích chuỗi giá trị VSM đóng vai trò dẫn đường, giúp nhận diện chính xác điểm nghẽn mà Phần Mềm ISO 27001 cần tập trung công phá.
Các công cụ kiểm soát chất lượng Six Sigma và phân tích DOE hỗ trợ đắc lực cho Phần Mềm ISO 27001 trong việc tối ưu hóa thông số vận hành.
Đồng thời, hệ thống bảo trì tự quản TPM bảo đảm máy móc thiết bị luôn sẵn sàng hoạt động với công suất cao nhất để phụng sự Phần Mềm ISO 27001.
Việc số hóa bảng theo dõi hiệu suất sản xuất theo thời gian thực đã nâng tầm Phần Mềm ISO 27001 lên chuẩn mực công nghiệp thông minh 4.0.
1. ISO/IEC 27001:2022: Tấm khiên thép bảo vệ tài sản số vô giá của doanh nghiệp
Trong chuyên đề 1. ISO/IEC 27001:2022: Tấm khiên thép bảo vệ tài sản số vô giá của doanh nghiệp, chúng tôi tập trung phân tích sâu các khía cạnh kỹ thuật và phương pháp luận vận hành cốt lõi.
Thực tiễn cho thấy Tại sao an toàn thông tin đã trở thành ưu tiên hàng đầu của mọi Hội đồng quản trị trong kỷ nguyên AI. đóng vai trò then chốt trong việc định hình sự thành công của toàn bộ chương trình Phần Mềm ISO 27001.
Để hiện thực hóa mục tiêu này, ban dự án Phần Mềm ISO 27001 đã thiết lập quy trình kiểm soát nghiêm ngặt theo từng bước cụ thể. Các công cụ phân tích thống kê và biểu đồ tần suất được vận dụng triệt để nhằm nhận diện mọi biến động bất thường.
Những cải tiến kỹ thuật được đưa vào thử nghiệm đều trải qua các vòng đánh giá nghiêm ngặt trước khi áp dụng đại trà. Sự phối hợp giữa các bộ phận liên quan giúp thông tin luôn được chia sẻ kịp thời và xử lý chính xác tại nguồn.
Đội ngũ kỹ sư tại hiện trường đã thể hiện tinh thần sáng tạo cao độ khi đề xuất nhiều giải pháp kỹ thuật thiết thực. Nhờ việc bám sát số liệu thực tế tại Gemba, các giả định ban đầu về Phần Mềm ISO 27001 đã được kiểm chứng và hoàn thiện.
Chúng tôi nhận thấy rằng việc tiêu chuẩn hóa thao tác là điều kiện tiên quyết để duy trì tính ổn định của các chỉ số. Mỗi thành viên tham gia đều nắm vững trách nhiệm và cách thức vận hành công cụ mới trong phạm vi phụ trách của mình.
Hệ thống cảnh báo sớm được kích hoạt giúp ban quản lý nhanh chóng can thiệp khi có dấu hiệu vượt ngưỡng cho phép.
Những bài học kinh nghiệm rút ra từ 1. ISO/IEC 27001:2022: Tấm khiên thép bảo vệ tài sản số vô giá của doanh nghiệp tiếp tục được tổng hợp thành tài liệu đào tạo nội bộ cho doanh nghiệp.
Việc ứng dụng công nghệ số và tự động hóa trong khâu này đã tiết kiệm đáng kể thời gian và nhân lực cho công ty. Các chuyên gia CiCC liên tục rà soát và tư vấn hiệu chỉnh nhằm bảo đảm hiệu quả đạt được là cao nhất và bền vững nhất.
Chính sự kiên định trong việc theo đuổi các chuẩn mực quốc tế đã tạo nên bước chuyển mình ấn tượng cho Phần Mềm ISO 27001.
Đi sâu vào chi tiết triển khai 1. ISO/IEC 27001:2022: Tấm khiên thép bảo vệ tài sản số vô giá của doanh nghiệp, các chuyên gia của Viện CiCC đã cùng đội ngũ kỹ thuật bóc tách từng thông số vận hành.
Mỗi thông số trong quy trình Phần Mềm ISO 27001 đều ảnh hưởng trực tiếp đến chất lượng đầu ra và chi phí đơn vị sản phẩm. Bằng cách áp dụng các biểu đồ kiểm soát SPC, chúng tôi đã đưa độ biến thiên của quá trình về giới hạn kiểm soát tối ưu.
Nhân viên vận hành được hướng dẫn cách ghi chép nhật ký theo dõi và tự mình phát hiện các điểm bất thường nhỏ nhất. Sự thay đổi về thói quen làm việc này đã mang lại một diện mạo hoàn toàn mới cho khu vực thực hiện Phần Mềm ISO 27001.
Không còn tình trạng đổ lỗi hay chờ đợi chỉ đạo từ cấp trên như trước đây khi chưa có sự hiện diện của Phần Mềm ISO 27001. Tinh thần làm chủ công việc và ý thức trách nhiệm cá nhân đã được nâng lên một tầm cao mới trong toàn bộ tổ chức.
Các chỉ số đo lường hiệu năng của 1. ISO/IEC 27001:2022: Tấm khiên thép bảo vệ tài sản số vô giá của doanh nghiệp phản ánh một xu hướng đi lên rõ rệt và ổn định qua từng tháng đánh giá.
Điều này chứng minh rằng việc đầu tư thời gian và tâm huyết vào Phần Mềm ISO 27001 là một quyết định hoàn toàn đúng đắn. Viện CiCC cam kết sẽ tiếp tục hỗ trợ doanh nghiệp duy trì và phát triển các thành quả đã đạt được trong thời gian tới.
Những kết quả từ Phần Mềm ISO 27001 không chỉ mang lại giá trị tài chính mà còn củng cố niềm tin vững chắc cho toàn thể người lao động.
Đây chính là tiền đề quan trọng để tổ chức tự tin đón nhận những thách thức lớn hơn trên con đường phát triển tương lai.
2. Những cái giá đắt đỏ từ các vụ rò rỉ dữ liệu và tấn công mã độc tống tiền Ransomware
Trong chuyên đề 2. Những cái giá đắt đỏ từ các vụ rò rỉ dữ liệu và tấn công mã độc tống tiền Ransomware, chúng tôi tập trung phân tích sâu các khía cạnh kỹ thuật và phương pháp luận vận hành cốt lõi.
Thực tiễn cho thấy Phân tích thiệt hại hàng triệu đô la và sự sụp đổ uy tín thương hiệu khi hệ thống bị xâm nhập trái phép. đóng vai trò then chốt trong việc định hình sự thành công của toàn bộ chương trình Phần Mềm ISO 27001.
Để hiện thực hóa mục tiêu này, ban dự án Phần Mềm ISO 27001 đã thiết lập quy trình kiểm soát nghiêm ngặt theo từng bước cụ thể. Các công cụ phân tích thống kê và biểu đồ tần suất được vận dụng triệt để nhằm nhận diện mọi biến động bất thường.
Những cải tiến kỹ thuật được đưa vào thử nghiệm đều trải qua các vòng đánh giá nghiêm ngặt trước khi áp dụng đại trà. Sự phối hợp giữa các bộ phận liên quan giúp thông tin luôn được chia sẻ kịp thời và xử lý chính xác tại nguồn.
Đội ngũ kỹ sư tại hiện trường đã thể hiện tinh thần sáng tạo cao độ khi đề xuất nhiều giải pháp kỹ thuật thiết thực. Nhờ việc bám sát số liệu thực tế tại Gemba, các giả định ban đầu về Phần Mềm ISO 27001 đã được kiểm chứng và hoàn thiện.
Chúng tôi nhận thấy rằng việc tiêu chuẩn hóa thao tác là điều kiện tiên quyết để duy trì tính ổn định của các chỉ số. Mỗi thành viên tham gia đều nắm vững trách nhiệm và cách thức vận hành công cụ mới trong phạm vi phụ trách của mình.
Hệ thống cảnh báo sớm được kích hoạt giúp ban quản lý nhanh chóng can thiệp khi có dấu hiệu vượt ngưỡng cho phép.
Những bài học kinh nghiệm rút ra từ 2. Những cái giá đắt đỏ từ các vụ rò rỉ dữ liệu và tấn công mã độc tống tiền Ransomware tiếp tục được tổng hợp thành tài liệu đào tạo nội bộ cho doanh nghiệp.
Việc ứng dụng công nghệ số và tự động hóa trong khâu này đã tiết kiệm đáng kể thời gian và nhân lực cho công ty. Các chuyên gia CiCC liên tục rà soát và tư vấn hiệu chỉnh nhằm bảo đảm hiệu quả đạt được là cao nhất và bền vững nhất.
Chính sự kiên định trong việc theo đuổi các chuẩn mực quốc tế đã tạo nên bước chuyển mình ấn tượng cho Phần Mềm ISO 27001.
Đi sâu vào chi tiết triển khai 2. Những cái giá đắt đỏ từ các vụ rò rỉ dữ liệu và tấn công mã độc tống tiền Ransomware, các chuyên gia của Viện CiCC đã cùng đội ngũ kỹ thuật bóc tách từng thông số vận hành.
Mỗi thông số trong quy trình Phần Mềm ISO 27001 đều ảnh hưởng trực tiếp đến chất lượng đầu ra và chi phí đơn vị sản phẩm. Bằng cách áp dụng các biểu đồ kiểm soát SPC, chúng tôi đã đưa độ biến thiên của quá trình về giới hạn kiểm soát tối ưu.
Nhân viên vận hành được hướng dẫn cách ghi chép nhật ký theo dõi và tự mình phát hiện các điểm bất thường nhỏ nhất. Sự thay đổi về thói quen làm việc này đã mang lại một diện mạo hoàn toàn mới cho khu vực thực hiện Phần Mềm ISO 27001.
Không còn tình trạng đổ lỗi hay chờ đợi chỉ đạo từ cấp trên như trước đây khi chưa có sự hiện diện của Phần Mềm ISO 27001. Tinh thần làm chủ công việc và ý thức trách nhiệm cá nhân đã được nâng lên một tầm cao mới trong toàn bộ tổ chức.
Các chỉ số đo lường hiệu năng của 2. Những cái giá đắt đỏ từ các vụ rò rỉ dữ liệu và tấn công mã độc tống tiền Ransomware phản ánh một xu hướng đi lên rõ rệt và ổn định qua từng tháng đánh giá.
Điều này chứng minh rằng việc đầu tư thời gian và tâm huyết vào Phần Mềm ISO 27001 là một quyết định hoàn toàn đúng đắn. Viện CiCC cam kết sẽ tiếp tục hỗ trợ doanh nghiệp duy trì và phát triển các thành quả đã đạt được trong thời gian tới.
Những kết quả từ Phần Mềm ISO 27001 không chỉ mang lại giá trị tài chính mà còn củng cố niềm tin vững chắc cho toàn thể người lao động.
Đây chính là tiền đề quan trọng để tổ chức tự tin đón nhận những thách thức lớn hơn trên con đường phát triển tương lai.
3. Phương pháp bóc tách và phân loại tài sản thông tin theo mô hình bảo mật kinh điển CIA
Trong chuyên đề 3. Phương pháp bóc tách và phân loại tài sản thông tin theo mô hình bảo mật kinh điển CIA, chúng tôi tập trung phân tích sâu các khía cạnh kỹ thuật và phương pháp luận vận hành cốt lõi.
Thực tiễn cho thấy Bí quyết xác định chính xác tài sản trọng yếu cần ưu tiên bảo vệ tối đa để tối ưu hóa ngân sách bảo mật. đóng vai trò then chốt trong việc định hình sự thành công của toàn bộ chương trình Phần Mềm ISO 27001.
Để hiện thực hóa mục tiêu này, ban dự án Phần Mềm ISO 27001 đã thiết lập quy trình kiểm soát nghiêm ngặt theo từng bước cụ thể. Các công cụ phân tích thống kê và biểu đồ tần suất được vận dụng triệt để nhằm nhận diện mọi biến động bất thường.
Những cải tiến kỹ thuật được đưa vào thử nghiệm đều trải qua các vòng đánh giá nghiêm ngặt trước khi áp dụng đại trà. Sự phối hợp giữa các bộ phận liên quan giúp thông tin luôn được chia sẻ kịp thời và xử lý chính xác tại nguồn.
Đội ngũ kỹ sư tại hiện trường đã thể hiện tinh thần sáng tạo cao độ khi đề xuất nhiều giải pháp kỹ thuật thiết thực. Nhờ việc bám sát số liệu thực tế tại Gemba, các giả định ban đầu về Phần Mềm ISO 27001 đã được kiểm chứng và hoàn thiện.
Chúng tôi nhận thấy rằng việc tiêu chuẩn hóa thao tác là điều kiện tiên quyết để duy trì tính ổn định của các chỉ số. Mỗi thành viên tham gia đều nắm vững trách nhiệm và cách thức vận hành công cụ mới trong phạm vi phụ trách của mình.
Hệ thống cảnh báo sớm được kích hoạt giúp ban quản lý nhanh chóng can thiệp khi có dấu hiệu vượt ngưỡng cho phép.
Những bài học kinh nghiệm rút ra từ 3. Phương pháp bóc tách và phân loại tài sản thông tin theo mô hình bảo mật kinh điển CIA tiếp tục được tổng hợp thành tài liệu đào tạo nội bộ cho doanh nghiệp.
Việc ứng dụng công nghệ số và tự động hóa trong khâu này đã tiết kiệm đáng kể thời gian và nhân lực cho công ty. Các chuyên gia CiCC liên tục rà soát và tư vấn hiệu chỉnh nhằm bảo đảm hiệu quả đạt được là cao nhất và bền vững nhất.
Chính sự kiên định trong việc theo đuổi các chuẩn mực quốc tế đã tạo nên bước chuyển mình ấn tượng cho Phần Mềm ISO 27001.
Đi sâu vào chi tiết triển khai 3. Phương pháp bóc tách và phân loại tài sản thông tin theo mô hình bảo mật kinh điển CIA, các chuyên gia của Viện CiCC đã cùng đội ngũ kỹ thuật bóc tách từng thông số vận hành.
Mỗi thông số trong quy trình Phần Mềm ISO 27001 đều ảnh hưởng trực tiếp đến chất lượng đầu ra và chi phí đơn vị sản phẩm. Bằng cách áp dụng các biểu đồ kiểm soát SPC, chúng tôi đã đưa độ biến thiên của quá trình về giới hạn kiểm soát tối ưu.
Nhân viên vận hành được hướng dẫn cách ghi chép nhật ký theo dõi và tự mình phát hiện các điểm bất thường nhỏ nhất. Sự thay đổi về thói quen làm việc này đã mang lại một diện mạo hoàn toàn mới cho khu vực thực hiện Phần Mềm ISO 27001.
Không còn tình trạng đổ lỗi hay chờ đợi chỉ đạo từ cấp trên như trước đây khi chưa có sự hiện diện của Phần Mềm ISO 27001. Tinh thần làm chủ công việc và ý thức trách nhiệm cá nhân đã được nâng lên một tầm cao mới trong toàn bộ tổ chức.
Các chỉ số đo lường hiệu năng của 3. Phương pháp bóc tách và phân loại tài sản thông tin theo mô hình bảo mật kinh điển CIA phản ánh một xu hướng đi lên rõ rệt và ổn định qua từng tháng đánh giá.
Điều này chứng minh rằng việc đầu tư thời gian và tâm huyết vào Phần Mềm ISO 27001 là một quyết định hoàn toàn đúng đắn. Viện CiCC cam kết sẽ tiếp tục hỗ trợ doanh nghiệp duy trì và phát triển các thành quả đã đạt được trong thời gian tới.
Những kết quả từ Phần Mềm ISO 27001 không chỉ mang lại giá trị tài chính mà còn củng cố niềm tin vững chắc cho toàn thể người lao động.
Đây chính là tiền đề quan trọng để tổ chức tự tin đón nhận những thách thức lớn hơn trên con đường phát triển tương lai.
4. Số hóa 93 biện pháp kiểm soát Annex A theo phiên bản tiêu chuẩn mới nhất ISO 27001:2022
Trong chuyên đề 4. Số hóa 93 biện pháp kiểm soát Annex A theo phiên bản tiêu chuẩn mới nhất ISO 27001:2022, chúng tôi tập trung phân tích sâu các khía cạnh kỹ thuật và phương pháp luận vận hành cốt lõi.
Thực tiễn cho thấy Cách chuyển đổi mượt mà từ phiên bản 2013 sang 2022 với 4 nhóm kiểm soát: Tổ chức, Con người, Vật lý và Công nghệ. đóng vai trò then chốt trong việc định hình sự thành công của toàn bộ chương trình Phần Mềm ISO 27001.
Để hiện thực hóa mục tiêu này, ban dự án Phần Mềm ISO 27001 đã thiết lập quy trình kiểm soát nghiêm ngặt theo từng bước cụ thể. Các công cụ phân tích thống kê và biểu đồ tần suất được vận dụng triệt để nhằm nhận diện mọi biến động bất thường.
Những cải tiến kỹ thuật được đưa vào thử nghiệm đều trải qua các vòng đánh giá nghiêm ngặt trước khi áp dụng đại trà. Sự phối hợp giữa các bộ phận liên quan giúp thông tin luôn được chia sẻ kịp thời và xử lý chính xác tại nguồn.
Đội ngũ kỹ sư tại hiện trường đã thể hiện tinh thần sáng tạo cao độ khi đề xuất nhiều giải pháp kỹ thuật thiết thực. Nhờ việc bám sát số liệu thực tế tại Gemba, các giả định ban đầu về Phần Mềm ISO 27001 đã được kiểm chứng và hoàn thiện.
Chúng tôi nhận thấy rằng việc tiêu chuẩn hóa thao tác là điều kiện tiên quyết để duy trì tính ổn định của các chỉ số. Mỗi thành viên tham gia đều nắm vững trách nhiệm và cách thức vận hành công cụ mới trong phạm vi phụ trách của mình.
Hệ thống cảnh báo sớm được kích hoạt giúp ban quản lý nhanh chóng can thiệp khi có dấu hiệu vượt ngưỡng cho phép.
Những bài học kinh nghiệm rút ra từ 4. Số hóa 93 biện pháp kiểm soát Annex A theo phiên bản tiêu chuẩn mới nhất ISO 27001:2022 tiếp tục được tổng hợp thành tài liệu đào tạo nội bộ cho doanh nghiệp.
Việc ứng dụng công nghệ số và tự động hóa trong khâu này đã tiết kiệm đáng kể thời gian và nhân lực cho công ty. Các chuyên gia CiCC liên tục rà soát và tư vấn hiệu chỉnh nhằm bảo đảm hiệu quả đạt được là cao nhất và bền vững nhất.
Chính sự kiên định trong việc theo đuổi các chuẩn mực quốc tế đã tạo nên bước chuyển mình ấn tượng cho Phần Mềm ISO 27001.
Đi sâu vào chi tiết triển khai 4. Số hóa 93 biện pháp kiểm soát Annex A theo phiên bản tiêu chuẩn mới nhất ISO 27001:2022, các chuyên gia của Viện CiCC đã cùng đội ngũ kỹ thuật bóc tách từng thông số vận hành.
Mỗi thông số trong quy trình Phần Mềm ISO 27001 đều ảnh hưởng trực tiếp đến chất lượng đầu ra và chi phí đơn vị sản phẩm. Bằng cách áp dụng các biểu đồ kiểm soát SPC, chúng tôi đã đưa độ biến thiên của quá trình về giới hạn kiểm soát tối ưu.
Nhân viên vận hành được hướng dẫn cách ghi chép nhật ký theo dõi và tự mình phát hiện các điểm bất thường nhỏ nhất. Sự thay đổi về thói quen làm việc này đã mang lại một diện mạo hoàn toàn mới cho khu vực thực hiện Phần Mềm ISO 27001.
Không còn tình trạng đổ lỗi hay chờ đợi chỉ đạo từ cấp trên như trước đây khi chưa có sự hiện diện của Phần Mềm ISO 27001. Tinh thần làm chủ công việc và ý thức trách nhiệm cá nhân đã được nâng lên một tầm cao mới trong toàn bộ tổ chức.
Các chỉ số đo lường hiệu năng của 4. Số hóa 93 biện pháp kiểm soát Annex A theo phiên bản tiêu chuẩn mới nhất ISO 27001:2022 phản ánh một xu hướng đi lên rõ rệt và ổn định qua từng tháng đánh giá.
Điều này chứng minh rằng việc đầu tư thời gian và tâm huyết vào Phần Mềm ISO 27001 là một quyết định hoàn toàn đúng đắn. Viện CiCC cam kết sẽ tiếp tục hỗ trợ doanh nghiệp duy trì và phát triển các thành quả đã đạt được trong thời gian tới.
Những kết quả từ Phần Mềm ISO 27001 không chỉ mang lại giá trị tài chính mà còn củng cố niềm tin vững chắc cho toàn thể người lao động.
Đây chính là tiền đề quan trọng để tổ chức tự tin đón nhận những thách thức lớn hơn trên con đường phát triển tương lai.
5. Xây dựng quy trình ứng phó sự cố an ninh thần tốc: Chặn đứng rủi ro trong vòng 15 phút
Trong chuyên đề 5. Xây dựng quy trình ứng phó sự cố an ninh thần tốc: Chặn đứng rủi ro trong vòng 15 phút, chúng tôi tập trung phân tích sâu các khía cạnh kỹ thuật và phương pháp luận vận hành cốt lõi.
Thực tiễn cho thấy Kỹ thuật cô lập phân vùng mạng bị nhiễm và khôi phục dữ liệu sạch mà không làm gián đoạn kinh doanh. đóng vai trò then chốt trong việc định hình sự thành công của toàn bộ chương trình Phần Mềm ISO 27001.
Để hiện thực hóa mục tiêu này, ban dự án Phần Mềm ISO 27001 đã thiết lập quy trình kiểm soát nghiêm ngặt theo từng bước cụ thể. Các công cụ phân tích thống kê và biểu đồ tần suất được vận dụng triệt để nhằm nhận diện mọi biến động bất thường.
Những cải tiến kỹ thuật được đưa vào thử nghiệm đều trải qua các vòng đánh giá nghiêm ngặt trước khi áp dụng đại trà. Sự phối hợp giữa các bộ phận liên quan giúp thông tin luôn được chia sẻ kịp thời và xử lý chính xác tại nguồn.
Đội ngũ kỹ sư tại hiện trường đã thể hiện tinh thần sáng tạo cao độ khi đề xuất nhiều giải pháp kỹ thuật thiết thực. Nhờ việc bám sát số liệu thực tế tại Gemba, các giả định ban đầu về Phần Mềm ISO 27001 đã được kiểm chứng và hoàn thiện.
Chúng tôi nhận thấy rằng việc tiêu chuẩn hóa thao tác là điều kiện tiên quyết để duy trì tính ổn định của các chỉ số. Mỗi thành viên tham gia đều nắm vững trách nhiệm và cách thức vận hành công cụ mới trong phạm vi phụ trách của mình.
Hệ thống cảnh báo sớm được kích hoạt giúp ban quản lý nhanh chóng can thiệp khi có dấu hiệu vượt ngưỡng cho phép.
Những bài học kinh nghiệm rút ra từ 5. Xây dựng quy trình ứng phó sự cố an ninh thần tốc: Chặn đứng rủi ro trong vòng 15 phút tiếp tục được tổng hợp thành tài liệu đào tạo nội bộ cho doanh nghiệp.
Việc ứng dụng công nghệ số và tự động hóa trong khâu này đã tiết kiệm đáng kể thời gian và nhân lực cho công ty. Các chuyên gia CiCC liên tục rà soát và tư vấn hiệu chỉnh nhằm bảo đảm hiệu quả đạt được là cao nhất và bền vững nhất.
Chính sự kiên định trong việc theo đuổi các chuẩn mực quốc tế đã tạo nên bước chuyển mình ấn tượng cho Phần Mềm ISO 27001.
Đi sâu vào chi tiết triển khai 5. Xây dựng quy trình ứng phó sự cố an ninh thần tốc: Chặn đứng rủi ro trong vòng 15 phút, các chuyên gia của Viện CiCC đã cùng đội ngũ kỹ thuật bóc tách từng thông số vận hành.
Mỗi thông số trong quy trình Phần Mềm ISO 27001 đều ảnh hưởng trực tiếp đến chất lượng đầu ra và chi phí đơn vị sản phẩm. Bằng cách áp dụng các biểu đồ kiểm soát SPC, chúng tôi đã đưa độ biến thiên của quá trình về giới hạn kiểm soát tối ưu.
Nhân viên vận hành được hướng dẫn cách ghi chép nhật ký theo dõi và tự mình phát hiện các điểm bất thường nhỏ nhất. Sự thay đổi về thói quen làm việc này đã mang lại một diện mạo hoàn toàn mới cho khu vực thực hiện Phần Mềm ISO 27001.
Không còn tình trạng đổ lỗi hay chờ đợi chỉ đạo từ cấp trên như trước đây khi chưa có sự hiện diện của Phần Mềm ISO 27001. Tinh thần làm chủ công việc và ý thức trách nhiệm cá nhân đã được nâng lên một tầm cao mới trong toàn bộ tổ chức.
Các chỉ số đo lường hiệu năng của 5. Xây dựng quy trình ứng phó sự cố an ninh thần tốc: Chặn đứng rủi ro trong vòng 15 phút phản ánh một xu hướng đi lên rõ rệt và ổn định qua từng tháng đánh giá.
Điều này chứng minh rằng việc đầu tư thời gian và tâm huyết vào Phần Mềm ISO 27001 là một quyết định hoàn toàn đúng đắn. Viện CiCC cam kết sẽ tiếp tục hỗ trợ doanh nghiệp duy trì và phát triển các thành quả đã đạt được trong thời gian tới.
Những kết quả từ Phần Mềm ISO 27001 không chỉ mang lại giá trị tài chính mà còn củng cố niềm tin vững chắc cho toàn thể người lao động.
Đây chính là tiền đề quan trọng để tổ chức tự tin đón nhận những thách thức lớn hơn trên con đường phát triển tương lai.
6. Quản trị rủi ro chuỗi cung ứng: Đảm bảo các đối tác thầu phụ tuân thủ tuyệt đối chuẩn an ninh
Trong chuyên đề 6. Quản trị rủi ro chuỗi cung ứng: Đảm bảo các đối tác thầu phụ tuân thủ tuyệt đối chuẩn an ninh, chúng tôi tập trung phân tích sâu các khía cạnh kỹ thuật và phương pháp luận vận hành cốt lõi.
Thực tiễn cho thấy Cơ chế kiểm soát quyền truy cập đặc quyền và giám sát nhật ký truy cập hệ thống 24/7. đóng vai trò then chốt trong việc định hình sự thành công của toàn bộ chương trình Phần Mềm ISO 27001.
Để hiện thực hóa mục tiêu này, ban dự án Phần Mềm ISO 27001 đã thiết lập quy trình kiểm soát nghiêm ngặt theo từng bước cụ thể. Các công cụ phân tích thống kê và biểu đồ tần suất được vận dụng triệt để nhằm nhận diện mọi biến động bất thường.
Những cải tiến kỹ thuật được đưa vào thử nghiệm đều trải qua các vòng đánh giá nghiêm ngặt trước khi áp dụng đại trà. Sự phối hợp giữa các bộ phận liên quan giúp thông tin luôn được chia sẻ kịp thời và xử lý chính xác tại nguồn.
Đội ngũ kỹ sư tại hiện trường đã thể hiện tinh thần sáng tạo cao độ khi đề xuất nhiều giải pháp kỹ thuật thiết thực. Nhờ việc bám sát số liệu thực tế tại Gemba, các giả định ban đầu về Phần Mềm ISO 27001 đã được kiểm chứng và hoàn thiện.
Chúng tôi nhận thấy rằng việc tiêu chuẩn hóa thao tác là điều kiện tiên quyết để duy trì tính ổn định của các chỉ số. Mỗi thành viên tham gia đều nắm vững trách nhiệm và cách thức vận hành công cụ mới trong phạm vi phụ trách của mình.
Hệ thống cảnh báo sớm được kích hoạt giúp ban quản lý nhanh chóng can thiệp khi có dấu hiệu vượt ngưỡng cho phép.
Những bài học kinh nghiệm rút ra từ 6. Quản trị rủi ro chuỗi cung ứng: Đảm bảo các đối tác thầu phụ tuân thủ tuyệt đối chuẩn an ninh tiếp tục được tổng hợp thành tài liệu đào tạo nội bộ cho doanh nghiệp.
Việc ứng dụng công nghệ số và tự động hóa trong khâu này đã tiết kiệm đáng kể thời gian và nhân lực cho công ty. Các chuyên gia CiCC liên tục rà soát và tư vấn hiệu chỉnh nhằm bảo đảm hiệu quả đạt được là cao nhất và bền vững nhất.
Chính sự kiên định trong việc theo đuổi các chuẩn mực quốc tế đã tạo nên bước chuyển mình ấn tượng cho Phần Mềm ISO 27001.
Đi sâu vào chi tiết triển khai 6. Quản trị rủi ro chuỗi cung ứng: Đảm bảo các đối tác thầu phụ tuân thủ tuyệt đối chuẩn an ninh, các chuyên gia của Viện CiCC đã cùng đội ngũ kỹ thuật bóc tách từng thông số vận hành.
Mỗi thông số trong quy trình Phần Mềm ISO 27001 đều ảnh hưởng trực tiếp đến chất lượng đầu ra và chi phí đơn vị sản phẩm. Bằng cách áp dụng các biểu đồ kiểm soát SPC, chúng tôi đã đưa độ biến thiên của quá trình về giới hạn kiểm soát tối ưu.
Nhân viên vận hành được hướng dẫn cách ghi chép nhật ký theo dõi và tự mình phát hiện các điểm bất thường nhỏ nhất. Sự thay đổi về thói quen làm việc này đã mang lại một diện mạo hoàn toàn mới cho khu vực thực hiện Phần Mềm ISO 27001.
Không còn tình trạng đổ lỗi hay chờ đợi chỉ đạo từ cấp trên như trước đây khi chưa có sự hiện diện của Phần Mềm ISO 27001. Tinh thần làm chủ công việc và ý thức trách nhiệm cá nhân đã được nâng lên một tầm cao mới trong toàn bộ tổ chức.
Các chỉ số đo lường hiệu năng của 6. Quản trị rủi ro chuỗi cung ứng: Đảm bảo các đối tác thầu phụ tuân thủ tuyệt đối chuẩn an ninh phản ánh một xu hướng đi lên rõ rệt và ổn định qua từng tháng đánh giá.
Điều này chứng minh rằng việc đầu tư thời gian và tâm huyết vào Phần Mềm ISO 27001 là một quyết định hoàn toàn đúng đắn. Viện CiCC cam kết sẽ tiếp tục hỗ trợ doanh nghiệp duy trì và phát triển các thành quả đã đạt được trong thời gian tới.
Những kết quả từ Phần Mềm ISO 27001 không chỉ mang lại giá trị tài chính mà còn củng cố niềm tin vững chắc cho toàn thể người lao động.
Đây chính là tiền đề quan trọng để tổ chức tự tin đón nhận những thách thức lớn hơn trên con đường phát triển tương lai.
7. Báo cáo thành quả: Đạt chứng nhận ISO 27001 xuất sắc và triệt tiêu 100% sự cố an ninh
Trong chuyên đề 7. Báo cáo thành quả: Đạt chứng nhận ISO 27001 xuất sắc và triệt tiêu 100% sự cố an ninh, chúng tôi tập trung phân tích sâu các khía cạnh kỹ thuật và phương pháp luận vận hành cốt lõi.
Thực tiễn cho thấy Minh chứng thực tế từ các doanh nghiệp công nghệ, tài chính và sản xuất đã đồng hành cùng Viện CiCC. đóng vai trò then chốt trong việc định hình sự thành công của toàn bộ chương trình Phần Mềm ISO 27001.
Để hiện thực hóa mục tiêu này, ban dự án Phần Mềm ISO 27001 đã thiết lập quy trình kiểm soát nghiêm ngặt theo từng bước cụ thể. Các công cụ phân tích thống kê và biểu đồ tần suất được vận dụng triệt để nhằm nhận diện mọi biến động bất thường.
Những cải tiến kỹ thuật được đưa vào thử nghiệm đều trải qua các vòng đánh giá nghiêm ngặt trước khi áp dụng đại trà. Sự phối hợp giữa các bộ phận liên quan giúp thông tin luôn được chia sẻ kịp thời và xử lý chính xác tại nguồn.
Đội ngũ kỹ sư tại hiện trường đã thể hiện tinh thần sáng tạo cao độ khi đề xuất nhiều giải pháp kỹ thuật thiết thực. Nhờ việc bám sát số liệu thực tế tại Gemba, các giả định ban đầu về Phần Mềm ISO 27001 đã được kiểm chứng và hoàn thiện.
Chúng tôi nhận thấy rằng việc tiêu chuẩn hóa thao tác là điều kiện tiên quyết để duy trì tính ổn định của các chỉ số. Mỗi thành viên tham gia đều nắm vững trách nhiệm và cách thức vận hành công cụ mới trong phạm vi phụ trách của mình.
Hệ thống cảnh báo sớm được kích hoạt giúp ban quản lý nhanh chóng can thiệp khi có dấu hiệu vượt ngưỡng cho phép.
Những bài học kinh nghiệm rút ra từ 7. Báo cáo thành quả: Đạt chứng nhận ISO 27001 xuất sắc và triệt tiêu 100% sự cố an ninh tiếp tục được tổng hợp thành tài liệu đào tạo nội bộ cho doanh nghiệp.
Việc ứng dụng công nghệ số và tự động hóa trong khâu này đã tiết kiệm đáng kể thời gian và nhân lực cho công ty. Các chuyên gia CiCC liên tục rà soát và tư vấn hiệu chỉnh nhằm bảo đảm hiệu quả đạt được là cao nhất và bền vững nhất.
Chính sự kiên định trong việc theo đuổi các chuẩn mực quốc tế đã tạo nên bước chuyển mình ấn tượng cho Phần Mềm ISO 27001.
Đi sâu vào chi tiết triển khai 7. Báo cáo thành quả: Đạt chứng nhận ISO 27001 xuất sắc và triệt tiêu 100% sự cố an ninh, các chuyên gia của Viện CiCC đã cùng đội ngũ kỹ thuật bóc tách từng thông số vận hành.
Mỗi thông số trong quy trình Phần Mềm ISO 27001 đều ảnh hưởng trực tiếp đến chất lượng đầu ra và chi phí đơn vị sản phẩm. Bằng cách áp dụng các biểu đồ kiểm soát SPC, chúng tôi đã đưa độ biến thiên của quá trình về giới hạn kiểm soát tối ưu.
Nhân viên vận hành được hướng dẫn cách ghi chép nhật ký theo dõi và tự mình phát hiện các điểm bất thường nhỏ nhất. Sự thay đổi về thói quen làm việc này đã mang lại một diện mạo hoàn toàn mới cho khu vực thực hiện Phần Mềm ISO 27001.
Không còn tình trạng đổ lỗi hay chờ đợi chỉ đạo từ cấp trên như trước đây khi chưa có sự hiện diện của Phần Mềm ISO 27001. Tinh thần làm chủ công việc và ý thức trách nhiệm cá nhân đã được nâng lên một tầm cao mới trong toàn bộ tổ chức.
Các chỉ số đo lường hiệu năng của 7. Báo cáo thành quả: Đạt chứng nhận ISO 27001 xuất sắc và triệt tiêu 100% sự cố an ninh phản ánh một xu hướng đi lên rõ rệt và ổn định qua từng tháng đánh giá.
Điều này chứng minh rằng việc đầu tư thời gian và tâm huyết vào Phần Mềm ISO 27001 là một quyết định hoàn toàn đúng đắn. Viện CiCC cam kết sẽ tiếp tục hỗ trợ doanh nghiệp duy trì và phát triển các thành quả đã đạt được trong thời gian tới.
Những kết quả từ Phần Mềm ISO 27001 không chỉ mang lại giá trị tài chính mà còn củng cố niềm tin vững chắc cho toàn thể người lao động.
Đây chính là tiền đề quan trọng để tổ chức tự tin đón nhận những thách thức lớn hơn trên con đường phát triển tương lai.
8. Khuyến nghị từ chuyên gia Viện CiCC: Xây dựng văn hóa bảo mật không thể bị xuyên thủng
Trong chuyên đề 8. Khuyến nghị từ chuyên gia Viện CiCC: Xây dựng văn hóa bảo mật không thể bị xuyên thủng, chúng tôi tập trung phân tích sâu các khía cạnh kỹ thuật và phương pháp luận vận hành cốt lõi.
Thực tiễn cho thấy Nghệ thuật biến mỗi nhân viên thành một cảm biến an ninh mạng nhạy bén và có trách nhiệm cao. đóng vai trò then chốt trong việc định hình sự thành công của toàn bộ chương trình Phần Mềm ISO 27001.
Để hiện thực hóa mục tiêu này, ban dự án Phần Mềm ISO 27001 đã thiết lập quy trình kiểm soát nghiêm ngặt theo từng bước cụ thể. Các công cụ phân tích thống kê và biểu đồ tần suất được vận dụng triệt để nhằm nhận diện mọi biến động bất thường.
Những cải tiến kỹ thuật được đưa vào thử nghiệm đều trải qua các vòng đánh giá nghiêm ngặt trước khi áp dụng đại trà. Sự phối hợp giữa các bộ phận liên quan giúp thông tin luôn được chia sẻ kịp thời và xử lý chính xác tại nguồn.
Đội ngũ kỹ sư tại hiện trường đã thể hiện tinh thần sáng tạo cao độ khi đề xuất nhiều giải pháp kỹ thuật thiết thực. Nhờ việc bám sát số liệu thực tế tại Gemba, các giả định ban đầu về Phần Mềm ISO 27001 đã được kiểm chứng và hoàn thiện.
Chúng tôi nhận thấy rằng việc tiêu chuẩn hóa thao tác là điều kiện tiên quyết để duy trì tính ổn định của các chỉ số. Mỗi thành viên tham gia đều nắm vững trách nhiệm và cách thức vận hành công cụ mới trong phạm vi phụ trách của mình.
Hệ thống cảnh báo sớm được kích hoạt giúp ban quản lý nhanh chóng can thiệp khi có dấu hiệu vượt ngưỡng cho phép.
Những bài học kinh nghiệm rút ra từ 8. Khuyến nghị từ chuyên gia Viện CiCC: Xây dựng văn hóa bảo mật không thể bị xuyên thủng tiếp tục được tổng hợp thành tài liệu đào tạo nội bộ cho doanh nghiệp.
Việc ứng dụng công nghệ số và tự động hóa trong khâu này đã tiết kiệm đáng kể thời gian và nhân lực cho công ty. Các chuyên gia CiCC liên tục rà soát và tư vấn hiệu chỉnh nhằm bảo đảm hiệu quả đạt được là cao nhất và bền vững nhất.
Chính sự kiên định trong việc theo đuổi các chuẩn mực quốc tế đã tạo nên bước chuyển mình ấn tượng cho Phần Mềm ISO 27001.
Đi sâu vào chi tiết triển khai 8. Khuyến nghị từ chuyên gia Viện CiCC: Xây dựng văn hóa bảo mật không thể bị xuyên thủng, các chuyên gia của Viện CiCC đã cùng đội ngũ kỹ thuật bóc tách từng thông số vận hành.
Mỗi thông số trong quy trình Phần Mềm ISO 27001 đều ảnh hưởng trực tiếp đến chất lượng đầu ra và chi phí đơn vị sản phẩm. Bằng cách áp dụng các biểu đồ kiểm soát SPC, chúng tôi đã đưa độ biến thiên của quá trình về giới hạn kiểm soát tối ưu.
Nhân viên vận hành được hướng dẫn cách ghi chép nhật ký theo dõi và tự mình phát hiện các điểm bất thường nhỏ nhất. Sự thay đổi về thói quen làm việc này đã mang lại một diện mạo hoàn toàn mới cho khu vực thực hiện Phần Mềm ISO 27001.
Không còn tình trạng đổ lỗi hay chờ đợi chỉ đạo từ cấp trên như trước đây khi chưa có sự hiện diện của Phần Mềm ISO 27001. Tinh thần làm chủ công việc và ý thức trách nhiệm cá nhân đã được nâng lên một tầm cao mới trong toàn bộ tổ chức.
Các chỉ số đo lường hiệu năng của 8. Khuyến nghị từ chuyên gia Viện CiCC: Xây dựng văn hóa bảo mật không thể bị xuyên thủng phản ánh một xu hướng đi lên rõ rệt và ổn định qua từng tháng đánh giá.
Điều này chứng minh rằng việc đầu tư thời gian và tâm huyết vào Phần Mềm ISO 27001 là một quyết định hoàn toàn đúng đắn. Viện CiCC cam kết sẽ tiếp tục hỗ trợ doanh nghiệp duy trì và phát triển các thành quả đã đạt được trong thời gian tới.
Những kết quả từ Phần Mềm ISO 27001 không chỉ mang lại giá trị tài chính mà còn củng cố niềm tin vững chắc cho toàn thể người lao động.
Đây chính là tiền đề quan trọng để tổ chức tự tin đón nhận những thách thức lớn hơn trên con đường phát triển tương lai.
6. Kinh Nghiệm Thực Chiến Và Khuyến Nghị Chuyên Gia CiCC
Đúc kết từ hàng trăm dự án thành công trên khắp cả nước, các chuyên gia Viện CiCC xin gửi gắm những kinh nghiệm quý giá về Phần Mềm ISO 27001.
Lãnh đạo doanh nghiệp cần coi Phần Mềm ISO 27001 là khoản đầu tư chiến lược sinh lời cao thay vì chỉ nhìn nhận như một khoản chi phí phát sinh.
Hãy bắt đầu triển khai Phần Mềm ISO 27001 từ những khu vực điểm có khả năng thành công nhanh để tạo niềm tin và khí thế lan tỏa rộng rãi.
Trao quyền chủ động và lắng nghe tiếng nói từ nhân viên trực tiếp sản xuất là bí quyết giúp Phần Mềm ISO 27001 luôn giàu sức sống mới.
Kiên trì duy trì nhịp điệu đánh giá định kỳ và khen thưởng kịp thời là liều thuốc hữu hiệu nhất để nuôi dưỡng ngọn lửa Phần Mềm ISO 27001 trường tồn.
Doanh nghiệp quan tâm có thể tìm hiểu thêm về dịch vụ tư vấn đào tạo Lean Six Sigma CiCC để nhận được sự đồng hành bài bản nhất.
Để mở rộng kiến thức quản trị quốc tế, quý độc giả có thể tham khảo thêm tài liệu nghiên cứu chuyên sâu về Lean Manufacturing trên Wikipedia.
7. Video Hướng Dẫn Thực Hành Cải Tiến Cùng Chuyên Gia
Nhằm hỗ trợ doanh nghiệp trực quan hóa các bước thực hành Phần Mềm ISO 27001, Viện CiCC trân trọng giới thiệu video hướng dẫn đặc biệt dưới đây.
Video ghi lại những khoảnh khắc đào tạo thực tế, phỏng vấn chuyên gia và các giải pháp hiện trường điển hình của chương trình Phần Mềm ISO 27001.
Kính mời quý ban lãnh đạo và các kỹ sư theo dõi để tích lũy thêm những góc nhìn thực tiễn hữu ích cho doanh nghiệp mình.
8. Câu Hỏi Thường Gặp Về Phần Mềm ISO 27001
Phiên bản ISO/IEC 27001:2022 có những thay đổi cốt lõi nào so với bản 2013?
Bản 2022 gom 114 biện pháp kiểm soát thành 93 biện pháp trong 4 nhóm và bổ sung kiểm soát Đám mây, Mã hóa, Giám sát.
Doanh nghiệp vừa và nhỏ có cần thiết phải đạt chứng nhận ISO 27001 không?
Rất cần thiết nếu muốn hợp tác với khách hàng FDI hoặc các tập đoàn quốc tế yêu cầu khắt khe về an toàn dữ liệu.
Thời gian chuẩn bị và đạt chứng nhận ISO 27001 mất bao lâu?
Thông thường từ 3 đến 6 tháng tùy thuộc vào quy mô hệ thống CNTT và mức độ sẵn sàng của quy trình nội bộ.
Làm thế nào để chuẩn bị bằng chứng tuân thủ cho các đợt đánh giá chứng nhận?
Phần mềm tự động thu thập nhật ký truy cập, biên bản rà soát rủi ro và bằng chứng đào tạo thành một kho dữ liệu tập trung.
Viện CiCC hỗ trợ gì trong quá trình tư vấn và đánh giá chứng nhận ISO 27001?
CiCC cung cấp dịch vụ trọn gói từ đánh giá khoảng trống Gap Analysis, xây dựng quy chế ISMS đến đồng hành sát hạch.
So Sánh 5S Truyền Thống vs Hệ Thống Quản Trị 6S Tagging Số Hóa CiCC
| Tiêu chí so sánh | 5S Truyền thống (Thủ công / Giấy tờ) | 6S Tagging Số Hóa (LeanERP CiCC) |
|---|---|---|
| Cơ chế Treo Thẻ | Viết thẻ giấy đỏ/vàng, dễ thất lạc và trễ hạn | Chụp ảnh, quét QR Code, định vị GPS vị trí thẻ |
| Thời gian phản hồi | Từ 3 đến 7 ngày qua họp giao ban tuần | Thông báo đẩy (Push alert) xử lý ngay trong 15 phút |
| Yếu tố An Toàn (Safety - 6S) | Thường bị bỏ quên hoặc ghi nhận hình thức | Tích hợp Ma trận rủi ro an toàn và quy trình khẩn cấp |
| Đo lường KPI | Chấm điểm bảng kiểm giấy, thiếu khách quan | Tự động tổng hợp Radar Chart và xếp hạng 6S xưởng |
| Hiệu quả duy trì | Thường thoái trào sau 3-6 tháng phát động | Duy trì liên tục nhờ cơ chế nhắc việc và thưởng phạt minh bạch |